Cyberkriminelle verbreiten gefälschte Kundendienstnummern für Fluggesellschaften und Reiseanbieter über PDF-Dateien, soziale Medien und KI-Antworten. Die Dokumente liegen teils auf vertrauenswürdigen Universitäts- und Behördenwebsites. Mehr als 20 Reisemarken sind betroffen. Virenscanner erkennen die PDFs nicht, weil sie keinen Schadcode enthalten. Stattdessen sollen Reisende zu Anrufen verleitet werden, bei denen Geld und sensible Buchungsdaten abgegriffen werden. Die Täter nutzen öffentliche Upload-Formulare und suchoptimierte Titel, um in Suchmaschinen und KI-Zusammenfassungen sichtbar zu werden. Seriöse Domains garantieren dabei keine verlässlichen Inhalte. Reiseanbieter sollten offizielle Kontaktwege kennzeichnen.
Ein annullierter Flug, ein verpasster Anschlussflug oder eine Rückerstattung, die noch nicht eingegangen ist. Wenn Reisende dringend Hilfe benötigen, wenden sie sich oft an Suchmaschinen, soziale Medien oder KI-Tools, um eine Kundendienstnummer zu finden. Cyberkriminelle nutzen diesen Moment der Dringlichkeit zunehmend aus. In einer früheren Untersuchung deckten Sicherheitsforscher von Check Point Exposure Management auf, dass Betrüger Beschwerden über Fluggesellschaften in sozialen Medien überwachen und sich als Kundendienstmitarbeiter ausgeben.
Angreifer produzieren massenhaft gefälschte PDF-Dateien und Beiträge zum Kundensupport, stellen diese auf vertrauenswürdigen Websites bereit und verbreiten dieselben Telefonnummern über soziale Medien und KI-generierte Antworten. Die Kampagne gibt sich als mehr als 20 Reisemarken aus, darunter große Fluggesellschaften, Reisebüros und Transportunternehmen.
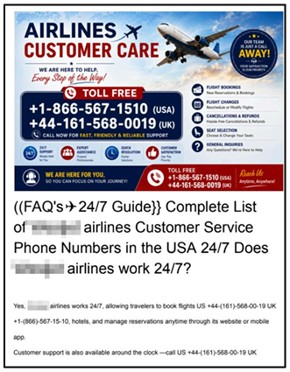
Die Forscher haben eine große Anzahl von PDF-Dateien entdeckt, die sich als Dokumente von mehr als 20 Reisemarken ausgeben und betrügerische Kundendienst- und Rückerstattungsnummern bewerben. Die Dokumente tauchten auf Websites des öffentlichen Sektors und von Institutionen auf, darunter Universitäts- und Regierungsseiten sowie kommerzielle Plattformen. Öffentliche Upload-Formulare und Funktionen für nutzergenerierte Inhalte scheinen dabei als Einstiegspunkt zu dienen. Etablierte Domains können dazu beitragen, dass betrügerische Dokumente bei Suchanfragen zum Thema Reise-Support auftauchen und vertrauenswürdig wirken.
Betrügerische Nummern tauchten in Instagram- und Facebook-Beiträgen sowie in von Meta-KI generierten Zusammenfassungen auf. Suchoptimierte Dokumenttitel können ebenfalls dazu beitragen, dass die Inhalte in Such- und KI-Systemen erscheinen. Anrufer könnten unter Druck gesetzt werden, betrügerische Gebühren zu zahlen oder Buchungs- und Zahlungsdaten anzugeben. Keine der untersuchten, bestätigten Kampagnendateien wurde von den 61 bis 64 Antiviren-Engines erkannt, die bei jedem Scan zum Einsatz kamen, da die PDFs keinen Schadcode enthalten.
Vertrauenswürdige Websites werden Teil des Betrugs
Die Forscher untersuchten Webformulare von Universitäten, Portale für Bewerbungen, Systeme zur Einreichung von Dokumenten bei Behörden sowie andere öffentliche Formulare, die Dateien akzeptieren und diese über öffentliche URLs zugänglich machen. Einmal hochgeladen, kann eine betrügerische PDF-Datei von der vertrauenswürdigen Domain der Organisation aus bereitgestellt und von Suchmaschinen indexiert werden.
Auch Komponenten von Content-Management-Systemen spielen eine Rolle. Die Forscher identifizierten öffentliche Upload-Pfade, die mit Drupal-Webformularen, WordPress-Formular-Plugins, Optimizely und maßgeschneiderten Behördenportalen in Verbindung stehen. Da PDFs für viele dieser Formulare erwartete Dateitypen sind, können die Dokumente die Standard-Dateivalidierung bestehen, obwohl sie betrügerische Informationen enthalten.
Forscher fanden betrügerische Nummern, die über Instagram-Anzeigen und Facebook-Seiten beworben wurden. Sie tauchten auch in Facebook-Suchzusammenfassungen mit der Bezeichnung «Zusammengefasst von Meta AI» auf. Suchen im Zusammenhang mit dem Kundenservice von Booking.com lieferten KI-generierte Antworten, die betrügerische Kontaktnummern enthielten.
Die Kampagne scheint darauf ausgelegt zu sein, die Answer Engine Optimization (AEO) und die Generative Engine Optimization (GEO) sowie die herkömmliche Suche zu beeinflussen. Fragenbasierte Titel, wiederholte Telefonnummern, mit Schlüsselwörtern überladene Texte und die Platzierung auf maßgeblichen Domains können die Wahrscheinlichkeit erhöhen, dass betrügerische Informationen in KI-generierten Antworten auftauchen.
Die Forscher haben die Kampagne in einen fünfstufigen Ablauf unterteilt:
- Erstellung: Schlüsselwortreiche Anleitungen zum Thema «So kontaktieren Sie [Marke]» werden massenhaft aus gemeinsamen Vorlagen generiert, wobei Markennamen und Telefonnummern in den einzelnen Dokumenten geändert werden.
- Verbreitung: Die PDF-Dateien und Beiträge werden über Websites und Plattformen von Drittanbietern verbreitet, die öffentliche Inhalte akzeptieren und diese für Crawler zugänglich machen.
- Indexierung: Suchmaschinen, KI-Antwortsysteme und Plattformzusammenfassungen nehmen die Inhalte auf, wobei die betrügerischen Informationen von der Autorität der hostenden Domain profitieren.
- Erfassung: Ein Reisender, der mit einer Stornierung, einem verpassten Flug, einer verspäteten Rückerstattung oder einem anderen dringenden Problem konfrontiert ist, sucht nach Unterstützung, findet die Nummer und ruft an.
- Monetarisierung: Der Anrufer wird möglicherweise unter Druck gesetzt, betrügerische Gebühren zu zahlen oder Buchungs- und Zahlungsinformationen preiszugeben. Mögliche Zahlungsmethoden sind Geschenkkarten, Überweisungen, Peer-to-Peer-Zahlungen und Kryptowährung.
Herkömmliche Dateiscans erkennen die Bedrohung nicht
Forscher überprüften bestätigte Kampagnendateien erneut mit 61 bis 64 Antiviren-Engines pro Scan. Keine der Dateien wurde erkannt. Die PDF-Dateien enthalten keinen Exploit-Code, keine bösartigen Makros, keine eingebetteten Payloads und kein verdächtiges Verhalten ausführbarer Dateien, das herkömmliche Dateiscan-Tools erkennen könnten. Die Bedrohung liegt in den darin enthaltenen Informationen und den Vertrauenssignalen, die ausgenutzt werden.
Die Operation weist zudem Anzeichen einer zunehmenden Automatisierung auf. Die Forscher beobachteten gemeinsam genutzte Vorlagen, Dateien, die im Sekundentakt generiert wurden, inkrementierende Zähler und verschiedene Erstellungsmethoden. Über einen Zeitraum von sieben Wochen entwickelte sich der Arbeitsablauf von Google-Docs-Exporten hin zur skriptgesteuerten Generierung und einer maßgeschneiderten Automatisierungsanwendung.
Fazit
Reiseunternehmen sollten Suchergebnisse, soziale Plattformen, Datei-Repositorys und KI-generierte Antworten kontinuierlich auf betrügerische Support-Informationen im Zusammenhang mit ihren Namen überwachen. Außerdem sollten sie dafür sorgen, dass verifizierte Support-Kanäle auf offiziellen Websites, in Apps und in der Buchungskommunikation leicht zu finden sind.
Unternehmen, die öffentliche Uploads zulassen, sollten geeignete Authentifizierungs- und Moderationskontrollen in Betracht ziehen, verhindern, dass hochgeladene Dateien in crawlbaren Verzeichnissen offengelegt werden, temporäre Upload-Pfade überprüfen und öffentlich zugängliche Speicher regelmäßig überprüfen.
Reisende sollten Kundensupport-Nummern ausschließlich von der offiziellen Website, der mobilen App oder der Buchungsbestätigung des Reiseanbieters beziehen. Anfragen nach Zahlungsdetails, Gebühren für die Freigabe einer Rückerstattung, Geschenkkarten, Kryptowährung, Fernzugriffssoftware oder dringenden Überweisungen sollten als Warnzeichen gewertet werden.
Die Kampagne war zum Zeitpunkt der Untersuchung weiterhin aktiv. Check Point Exposure Management beobachtet die Entwicklung weiterhin. Die Ergebnisse zeigen, wie vertrauenswürdige Domains und die Sichtbarkeit in Suchergebnissen oder KI-generierten Antworten ausgenutzt werden können, um betrügerische Informationen zu verbreiten, selbst wenn kein schädlicher Code vorhanden ist.