Okta gründet mit AWS, CrowdStrike, Databricks, Docker, Google Cloud, Lovable, Proofpoint, Salesforce, ServiceNow, Wiz und Zscaler die Blueprint Alliance. Die Koalition entwickelt eine offene, herstellerübergreifende Referenzarchitektur für die sichere Skalierung von KI-Agenten. Ausgangspunkt ist eine Identitäts- und Governance-Lücke in vernetzten Agentic Stacks. Die Architektur fokussiert vier Fragen: Wo sind die Agenten, was können sie tun, was tun sie aktuell und wie lässt sich auf Bedrohungen reagieren? Zu den Prinzipien zählen eindeutige Agenten-Identitäten, auf Aufgaben beschränkte Zugriffsrechte, nachvollziehbare Delegationen, kontinuierliche Laufzeitüberwachung sowie schnelle Isolation und kontrollierte Wiederherstellung. GE Appliances und World Central Kitchen begleiten die Allianz als strategische Berater:innen. Die Mitglieder wollen Interoperabilität über offene Standards wie MCP, OCSF, SSF und CAEP testen und gemeinsame Referenzintegrationen veröffentlichen.
Damit KI-Agenten bessere Ergebnisse erzielen können, müssen sie über Modellanbieter, Datenplattformen, SaaS-Anwendungen, Netzwerke und Infrastruktur hinweg schlussfolgern, handeln und sich vernetzen. Dieser vernetzte Agentic Stack erfordert den Zusammenschluss von Anbietenden, um eine Identitätslücke zu schließen, in der sich Schatten-Agenten vervielfachen, Anmeldedaten Vertrauensgrenzen überschreiten und Agenten Handlungen außerhalb ihres vorgesehenen Rahmen ausführen. Diese Lücke wird sich weiter vergrößern: Gartner prognostiziert wird in einer neuen Registerkarte geöffnet, dass ein durchschnittliches globales Fortune-500-Unternehmen bis 2028 über 150.000 Agenten im Einsatz haben wird, während nur 13% der Organisationen der Meinung sind, über die richtige Governance für KI-Agenten zu verfügen.
Okta hat zusammen mit Amazon Web Services (AWS), CrowdStrike, Databricks, Docker, Google Cloud, Lovable, Proofpoint, Salesforce, ServiceNow, Wiz und Zscaler die Gründung der Blueprint Alliancewird in einer neuen Registerkarte geöffnet bekannt gegeben, einer branchenübergreifenden Koalition, die ins Leben gerufen wurde, um Unternehmen dabei zu unterstützen, ihren Agentic Stack als einheitliches, verwaltetes System zu betreiben.
Die Gründungsmitglieder der Allianz haben sich auf gemeinsame Prinzipien zur Absicherung von KI-Agenten verständigt
Jeden Agenten als erstklassige Identität zu behandeln, Zugriffsrechte strikt auf die jeweilige Aufgabe zu beschränken statt dauerhafte Rechte zu gewähren, Delegationen nachvollziehbar zu halten, das Laufzeitverhalten kontinuierlich zu überwachen, eine sofortige und umkehrbare Isolierung zu ermöglichen und sicherzustellen, dass sich die Governance an die Geschwindigkeit der KI anpasst.
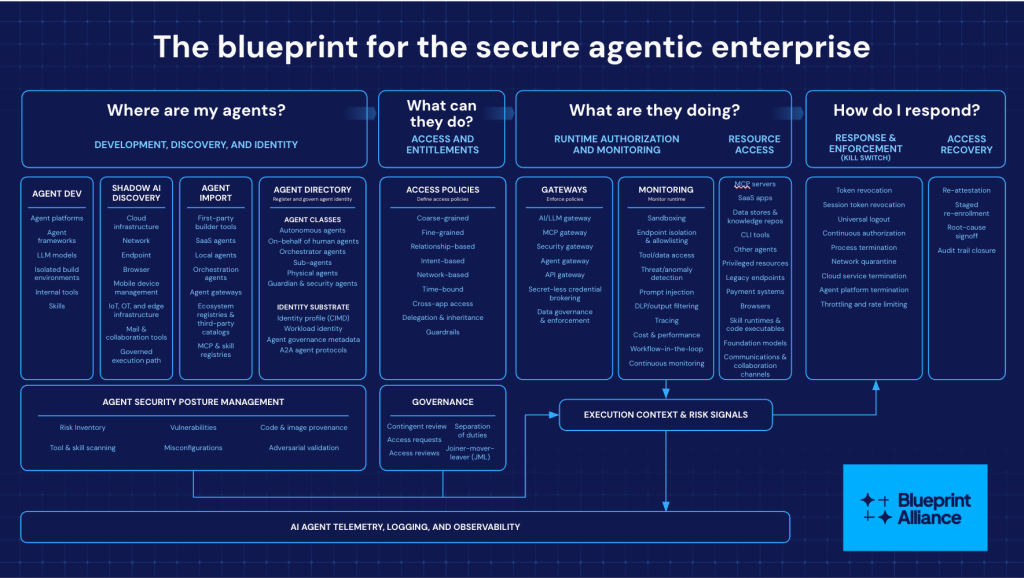
Geleitet von diesen Prinzipien hat die Allianz das Konzept für den sicheren Einsatz von Agenten in Unternehmen, das erstmals im März 2026 vorgestellt wurde, zu einer offenen, herstellerübergreifenden Referenzarchitektur weiterentwickelt und erweitert. Es bietet Organisationen eine standardisierte Möglichkeit, vier zentrale Herausforderungen zu bewältigen:
- Wo sind meine Agenten?
- Was können sie tun?
- Was tun sie gerade?
- Wie reagiere ich?
Als strategische Berater:innen werden GE Appliances und World Central Kitchen die Allianz dabei unterstützen, den Ansatz zur Absicherung von KI zu verfeinern und zu validieren.
«KI-Agenten bieten das Potenzial, die Fertigung grundlegend zu transformieren – indem sie Problemlösungen beschleunigen, die Qualität steigern und die Zusammenarbeit über die gesamte Wertschöpfungskette hinweg stärken. Um diesen Mehrwert im großen Stil freizusetzen, braucht es eine starke Governance sowie klare Transparenz darüber, wo Agenten agieren, worauf sie zugreifen und wie sie Entscheidungen treffen», so Mandar Deo, Chief Digital Technology Officer bei GE Appliances. «Als strategischer Berater der Blueprint Alliance bringt GE Appliances eine praxisnahe Perspektive aus der Fertigung ein, um eine sichere, skalierbare Architektur mitzugestalten und zu validieren, die in komplexen industriellen Umgebungen betrieben werden kann – und dabei Verantwortlichkeit, Vertrauen und menschliche Kontrolle aufrechterhält.»
«Um die dringenden Technologieanforderungen der Katastrophenhilfe auf globaler Ebene zu unterstützen, nutzt World Central Kitchen die dynamischen Vorteile agentischer Technologie», sagte Brian Stoll, Chief Technology Officer bei World Central Kitchen. «Um dies verantwortungsvoll zu tun, muss eine Governance etabliert werden, die ebenso dynamisch ist wie die Agenten selbst. Genau aus diesem Grund freuen wir uns auf die Teilnahme an der Blueprint Alliance: Wir möchten dabei unterstützen, Prinzipien, Prozesse und Tools für die Erkennung, Zuordnung, Laufzeitkontrolle und Observability von Agenten zu etablieren – und nicht zuletzt für einen ruhigeren Schlaf in der IT-Leitung zu sorgen.»
Vier zentrale Herausforderungen, die jedes sichere agentengesteuerte Unternehmen bewältigen muss
Initiativen rund um Modellsicherheit und Lieferkettenintegrität bieten wichtige Grundlagen für die Absicherung von Agenten. Diese Architektur ergänzt sie, indem sie die Governance-Ebene nach der Bereitstellung abdeckt. Sie sichert unterschiedlichste Agenten-Typen ab – von internen Workforce-Agenten bis hin zu Systemen mit Kunden- und Partnerkontakt –, die über Organisationsgrenzen hinweg agieren und auf verschiedene Ressourcen zugreifen.
Durch die Abdeckung dieses Bereichs erhalten Organisationen eine agentische Zero-Trust-Steuerungsebene und Technologieführer:innen eine konkrete Möglichkeit, agentische Bereitstellungen sicher zu skalieren, wodurch vier zentrale Herausforderungen bewältigt werden:
Wo sind meine Agenten?
Unternehmen können keine Agenten verwalten oder schützen, von denen sie nicht wissen, dass sie existieren.
- Entwicklung, Erkennung und Identität von KI-Agenten: Erfassen und katalogisieren Sie jeden Agenten, von intern entwickelten Agenten über importierte SaaS- und Drittanbieter-Agenten bis hin zu nicht verwalteter Schatten-KI. Registrieren Sie jeden Agenten als eindeutige, verifizierte Identität mit einem verantwortlichen menschlichen Besitzer oder einem operativen Team.
- Security Posture Management für KI-Agenten: Bewerten Sie jeden Agenten kontinuierlich auf Schwachstellen und Fehlkonfigurationen und registrieren Sie anschließend jeden validierten Agenten als eigenständige, verifizierte Identität mit einem/einer verantwortlichen menschlichen Eigentümer:in oder einem Betriebsteam.
Was können sie tun?
Sobald ein Agent über eine verifizierte Identität verfügt, benötigt er explizite Grenzen, bevor er handeln darf.
- Zugriffsrichtlinien: Beschränken Sie Berechtigungen strikt auf die jeweilige Aufgabe, statt dauerhafte Privilegien zu vergeben – und halten Sie Delegationen durchgängig nachvollziehbar, wenn Agenten Sub-Agenten erstellen und im Auftrag von Personen handeln.
- Governance: Sorgen Sie dafür, dass Berechtigungen durch automatisierte Zugriffsüberprüfungen, Funktionstrennung und Joiner-Mover-Leaver-Prozesse, die auf Agenten-Scope, Eigentümerschaft und Modellversionen angewendet werden, stets dem Least-Privilege-Prinzip entsprechen.
Was tun sie?
Transparenz und Identity-Management sind ohne integrierte Laufzeitüberwachung von Agenten wirkungslos.
- Laufzeitautorisierung und -überwachung: Setzen Sie Zugriffsrichtlinien inline über Gateways durch, die sich im Ausführungspfad befinden, und beobachten Sie das Agentenverhalten während der Sitzung kontinuierlich, um Datenabfluss, Prompt Injection und anomale Aktivitäten zu erkennen.
- Ressourcenzugriff: Verfolgen und schützen Sie kontinuierlich das nachgelagerte Ziel, das ein Agent erreichen kann, von MCP-Servern und SaaS-Apps bis hin zu Datenspeichern und Zahlungssystemen, damit der Schadensradius eines Agenten bekannt ist.
Wie reagiere ich?
Wenn die Überwachung eine Bedrohung erkennt, benötigt das Unternehmen automatisierte, präzise Kontrollen, die einen Agenten sofort stoppen und bei Bedarf wiederherstellen.
- Reaktion und Durchsetzung: Nutzen Sie Risikosignale, um eine Bedrohung durch gezielte Eindämmung, Ratenbegrenzung, Token-Widerruf, Beendigung von Sessions oder Netzwerkquarantäne zu neutralisieren, ohne das breitere Ökosystem zu stören.
- Wiederherstellung des Zugriffs: Stellen Sie einen isolierten Agenten durch erneute Attestierung und stufenweise erneute Registrierung wieder her, wobei sichergestellt wird, dass die Wiedereinsetzung bewusst, dokumentiert und überprüfbar erfolgt.
All diese Säulen werden durch die grundlegenden Elemente von Ausführungskontext und Risikosignalen unterstützt, die kontinuierlich durch Laufzeittelemetrie, Protokollierung und Observability gespeist werden. Zusammen bilden sie das Bindeglied, mit dem das System Risikomuster erkennen und abgestimmt reagieren kann.
Allianzmitglieder verpflichten sich zu tieferer Interoperabilität
Die Allianz wird die Architektur weiter vorantreiben und sie in ein aktives, praktisches Engagement über den gesamten Agentic Stack hinweg umsetzen:
- Anbieterübergreifender Signalaustausch: Die Gründungsmitglieder entwickeln und testen die Interoperabilität über offene Standards hinweg, darunter MCP, OCSF, SSF und CAEP, um sicherzustellen, dass ein von einem Laufzeit-Monitor gemeldetes Bedrohungssignal Echtzeitaktionen in allen verbundenen Steuerungsebenen auslöst.
- Veröffentlichung von Referenzintegrationen: Gründungsmitglieder werden regelmäßig gemeinsame Interoperabilitätsergebnisse und Referenzintegrationen veröffentlichen, die als Bindeglied für ein herstellerübergreifendes Sicherheitsökosystem dienen.
Mitgliederzitate
«AWS ist der Blueprint Alliance als Gründungsmitglied beigetreten, um Unternehmen einen einheitlichen Ansatz für die Erkennung, Steuerung und Absicherung von Agenten im gesamten Enterprise-Umfeld zu bieten», sagte Chet Kapoor, VP of Security, Search and Observability, AWS.
«KI gestaltet Unternehmen neu, und Sicherheit muss die Grundlage für alles sein, was als Nächstes kommt. Keine einzelne Technologie und kein einzelner Anbieter kann die agentische Ära allein absichern. CrowdStrike bringt unsere führende Position bei der Absicherung agentengesteuerter Unternehmen in die Blueprint Alliance ein, um eine offene, interoperable Architektur voranzutreiben, die Organisationen dabei unterstützt, KI-Agenten sicher und in großem Maßstab bereitzustellen und zu betreiben», erwähnte Daniel Bernard, Chief Business Officer, CrowdStrike.
«Die Absicherung von KI-Agenten erfordert Governance über die gesamte KI-Landschaft hinweg. Databricks ist der Blueprint Alliance beigetreten, um diesen offenen, herstellerübergreifenden Ansatz durch Unity Catalog und Unity Gateway bereitzustellen und Unternehmen so eine einheitliche Kontrolle über Daten, Modelle, Agenten und Tools in jeder Cloud zu ermöglichen, unabhängig davon, wo sie ausgeführt werden. Wir bringen unsere Erkenntnisse aus der Entwicklung des Databricks AI Security Framework ein und freuen uns darauf, die Allianz dabei zu unterstützen, gemeinsame Prinzipien in interoperable Standards umzuwandeln», sagte David Meyer, SVP Product, Databricks.
«Docker ist stolz darauf, Gründungsmitglied der Blueprint Alliance zu sein. Es ist uns eine Ehre, an der Seite so vieler Unternehmen zu stehen, die unsere Vision einer sichereren agentischen Zukunft teilen. Diese Zukunft basiert darauf, dass führende Kräfte der gesamten Branche zusammenkommen, um einen grundlegenden Standard zu entwickeln. Unternehmen können diesen nutzen, um Vertrauen über das Modell hinaus auf die Umgebungen auszuweiten, in denen Agenten agieren. Wir freuen uns auf die Zusammenarbeit mit Okta und den anderen Gründungsmitgliedern, um diesen gemeinsamen Blueprint in echte Interoperabilität zu übersetzen – damit Sicherheit, Isolierung und Governance stets Schritt halten mit den Agenten, zu deren Schutz sie entwickelt wurden», betont Tushar Jain, CTO, Docker, Inc.
«Da KI-Agenten in Unternehmensumgebungen schnell skalieren, benötigen Unternehmen die Flexibilität, Best-of-Breed-Lösungen für Identität, Sicherheit und Laufzeit über heterogene Stacks hinweg zu verknüpfen.»
sagte Abhi Sawant, VP of Engineering, Platform Security, Google Cloud. «Google Cloud bietet eine umfassende, durchgängige Agenten-Plattform und robuste Sicherheitsfunktionen, entwickelt mit einem dauerhaften Bekenntnis zu offenen, interoperablen Architekturen, die Kund:innen volle Wahlfreiheit bieten. Wir freuen uns, mit Okta und der Blueprint Alliance zusammenzuarbeiten, um offene Standards zu etablieren, die Zero-Trust-Governance, nachvollziehbare Delegierung und nahtlosen Schutz über den gesamten Agenten-Lebenszyklus hinweg vorantreiben.»
«Wir sind der Blueprint Alliance beigetreten, weil eine gemeinsame Architektur widerstandsfähiger ist als alles, was ein Unternehmen allein aufbaut, und jeder Fortschritt allen zugutekommt. Wir freuen uns darauf, diese Architektur gemeinsam mit anderen Branchenführern aufzubauen, damit jedes Unternehmen Agenten sicher einsetzen kann», sagte Igor Andriushchenko, Head of Security, Lovable.
«Wenn Unternehmen ihre agentischen Abläufe skalieren, nutzen sie Agenten über einen Mix aus Modellen, Plattformen und Anbietenden hinweg. Genau diese Realität erfordert eine gemeinsame Sicherheitsarchitektur statt isolierter Einzel-Features. Agent Fabric wurde als AI-Control-Plane für diese Multi-Vendor-Realität entwickelt, um eine durchgängige Steuerung jedes eingesetzten Agenten zu bieten – in Echtzeit und direkt bei der Handlungsausführung. Durch den Beitritt zur Blueprint Alliance bringt Salesforce dieses Engagement für Offenheit auch in den Security-Bereich ein. Gemeinsam mit Okta und den anderen Gründungsmitgliedern teilen wir Best Practices, um den Standard für Runtime Governance zu schaffen, den die Branche benötigt», sagte Andrew Comstock, SVP & GM, MuleSoft.
«Der Blueprint entstand, weil Unternehmen eine konsistente Architektur zur Absicherung von Agenten brauchten – eine Lösung, die Identität, Zugriffe und Ausführung über den gesamten Stack hinweg steuert, ohne die Autonomie einzuschränken, die Agenten überhaupt erst so wertvoll macht. Dieses Ziel erforderte eine gemeinsame Ausrichtung der Gründungsmitglieder in der Blueprint Alliance, anstatt dass jede Seite das Problem isoliert für sich löst. Wir freuen uns, zu dieser Arbeit beigetragen zu haben, und sehen dem branchenweiten Aufbau sowie dem Testing auf dieser Basis erwartungsvoll entgegen, während wir gemeinsam die Zukunft der KI absichern», äusserte Steven Tamm, SVP of Ecosystem, Okta.
«Die Zukunft der Unternehmens-KI hängt von Vertrauen ab, und Vertrauen kann ohne gemeinsame Sicherheitsstandards nicht existieren. Da KI-Agenten zunehmend im Namen von Personen in Unternehmen handeln, benötigt die Branche einen gemeinsamen Ansatz für Identität, Governance und Laufzeitschutz. Als Gründungsmitglied der Blueprint Alliance sind wir stolz darauf, gemeinsam mit führenden Unternehmen der Branche die Architektur zu etablieren, die die Absicherung der agentenbasierten Arbeitsumgebung ermöglichen wird», sagte Ryan Kalember, Chief Strategy Officer, Proofpoint.
«Die Absicherung des agentengesteuerten Unternehmens erfordert mehr als Identitätskontrollen. Es erfordert Governance, Orchestrierung und die Fähigkeit, jede Entscheidung und Aktion eines Agenten nachzuverfolgen.»
betonte Bhakti Pitre, VP, AI Platform Security and Governance, ServiceNow. «Die Blueprint Alliance vereint den gesamten Stack, um die entscheidenden Fragen zu beantworten, die sich jedes Unternehmen stellt: Wo sind meine Agenten? Was können sie tun? Was tun meine Agenten tatsächlich? ServiceNow freut sich darauf, mit Okta und unseren Partner:innen zusammenzuarbeiten, um diesen Standard in der Praxis umzusetzen, damit Unternehmen KI zuversichtlich und sicher skalieren können.»
«Beim Einsatz von KI-Agenten benötigen Teams vollständige Transparenz und klaren Kontext, um KI sicher zu skalieren. Durch den Beitritt zur Blueprint Alliance erleichtern wir es Unternehmen, KI-Risiken zu steuern, ohne Innovationen zu bremsen. Nur durch die Zusammenarbeit im Ökosystem versetzen wir Abwehrkräfte in die Lage, mit Maschinengeschwindigkeit zu agieren», sagte Oron Noah, VP of Product, Extensibility & Partnerships, Wiz.
«Die Zukunft der KI ist agentisch – und ihre Absicherung beginnt mit Zero Trust. Durch die Zusammenarbeit in der Blueprint Alliance unterstützt Zscaler dabei, ein praxistaugliches Framework zu schaffen, das steuert, wie sich KI-Agenten in modernen Enterprise-Umgebungen verbinden, agieren und auf Daten zugreifen», äusserte Raveesh Chugh, VP of Strategic Technology Partnerships, Zscaler.